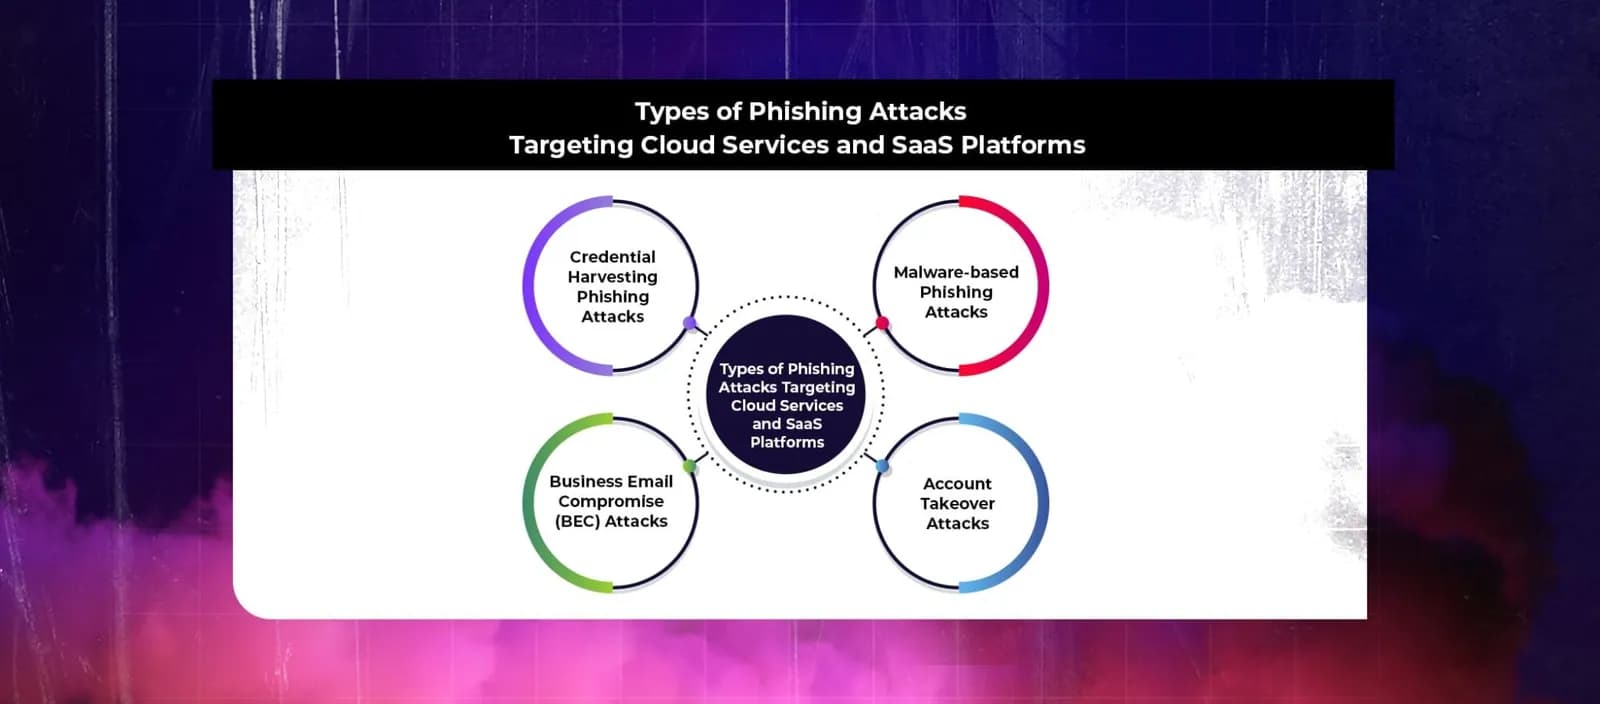
Microsoft съобщи, че е разкрила китайскоезична киберпрестъпна екосистема, която свързва разработчици и оператори на фишинг комплекти с нелегален пазар за инструменти и инфраструктура. Според компанията мрежата е подпомагала мащабни фишинг операции в различни държави.
В анализа операторите на фишинг комплекти са проследени под името Storm-2990, а свързаният пазар — като Storm-3119, известен и като YAM Store.
По данни на Microsoft продаваните ресурси включват фишинг комплекти, инфраструктура, достъп до компрометирани или измамно създадени среди в облачните услуги на Microsoft и Google, както и свързани идентификационни данни.
Компанията посочва, че инструменти от тази екосистема са използвани срещу организации в здравеопазването, финансовите услуги, търговията на едро и информационните технологии. Според публикувания анализ засегнатите пазари включват Япония, Съединените щати, Австралия и Индия.
Разследването е започнало от един фишинг комплект и според Microsoft постепенно е очертало по-широка мрежа от разработчици, оператори и доставчици. Тази структура подсказва разделение на ролите: едни участници създават инструментите, други осигуряват инфраструктурата, а трети ги използват в конкретни кампании.
Дигиталното звено за борба с престъпността на Microsoft съобщава, че е работило с правоохранителни органи и други партньори за прекъсване на дейността на ключови разработчици и на свързаната инфраструктура.
Все още няма коментари. Бъдете първият, който ще сподели мнение.