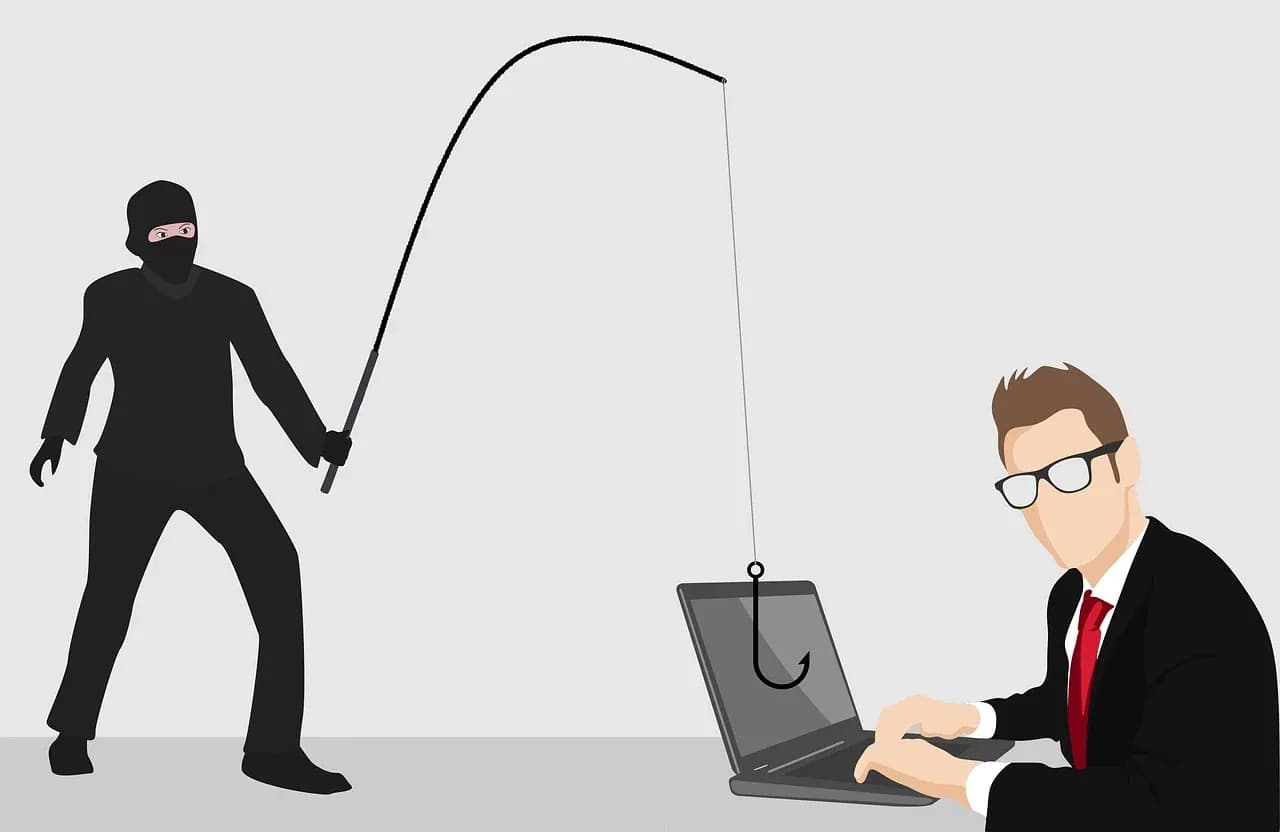
Фишингът е измама, при която престъпници се представят за надежден източник, за да откраднат банкови данни, пароли или информация за кредитни карти. В разяснение, публикувано на 27 октомври 2026 г., CERT България описва как чрез социално инженерство привидно официалната комуникация се използва за заблуда на получателя.
Каналите не се ограничават до електронната поща. Измамите могат да се разпространяват чрез имейл, чрез SMS/MMS съобщения — т.нар. smishing, или чрез телефонни обаждания — vishing. CERT описва и фишинг с географско ограничаване на достъпа: фалшивата страница допуска потребители от определена държава според IP адрес или прокси сървър и блокира достъпа от други части на света. Целта е атаката да достига по-ефективно до потребителите на оригиналния сайт.
CERT препоръчва да проверявате източника на входящите имейли. Според екипа банката няма да поиска да ѝ изпратите пароли, данни за банкови карти или лични данни по електронната поща. Не отговаряйте на запитвания за пароли и картови данни, а при съмнение се обадете директно на банката за разяснение.
Въвеждайте адреса на банката ръчно в браузъра, вместо да следвате линк от имейл. Преглеждайте периодично банковите си сметки за нередности в транзакциите, съветва още CERT.
Сред техническите мерки екипът посочва инсталиране на антивирусна програма и използване на най-новите версии на програмите и операционната система. CERT препоръчва поверителни данни да се въвеждат само на защитени уебсайтове, като насочва вниманието към адрес, започващ с https://, и иконата на заключен катинар.
Фишингът не е насочен само към онлайн банкирането — използва се и за кражба на лични данни за услуги като eBay, Facebook, Instagram, X (Twitter) и PayPal. Според CERT атаките могат да достигнат до потребителите на всякакви езици. Лошо написаното или преведено съобщение може да бъде предупредителен признак за измама.
Все още няма коментари. Бъдете първият, който ще сподели мнение.