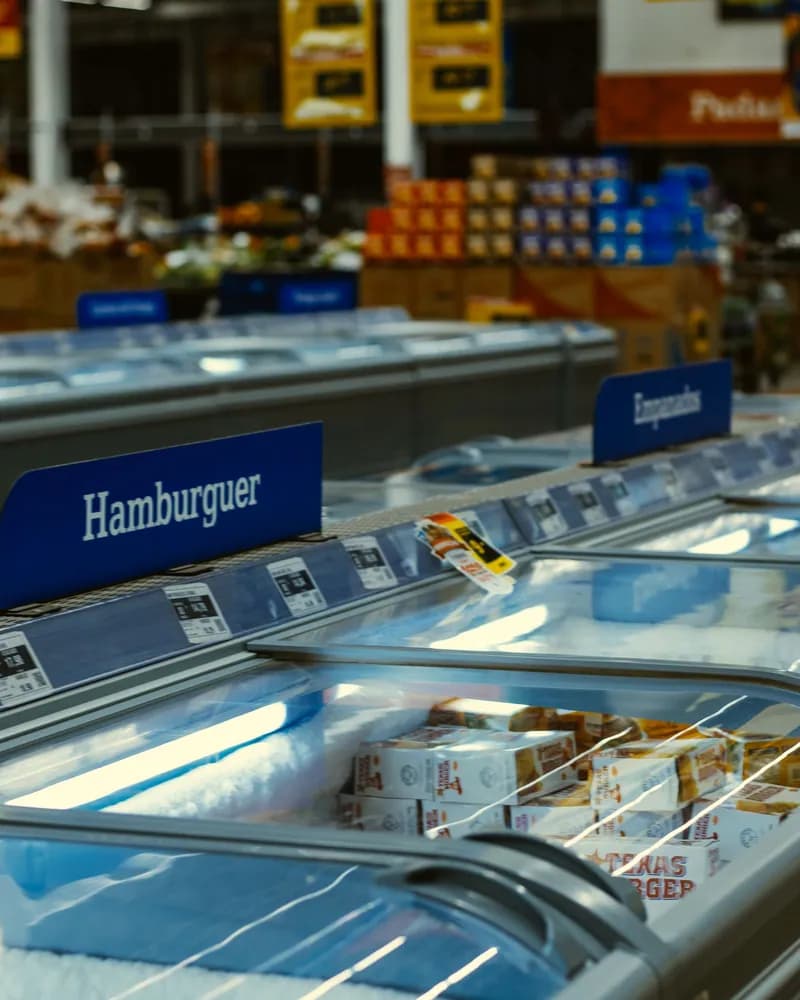
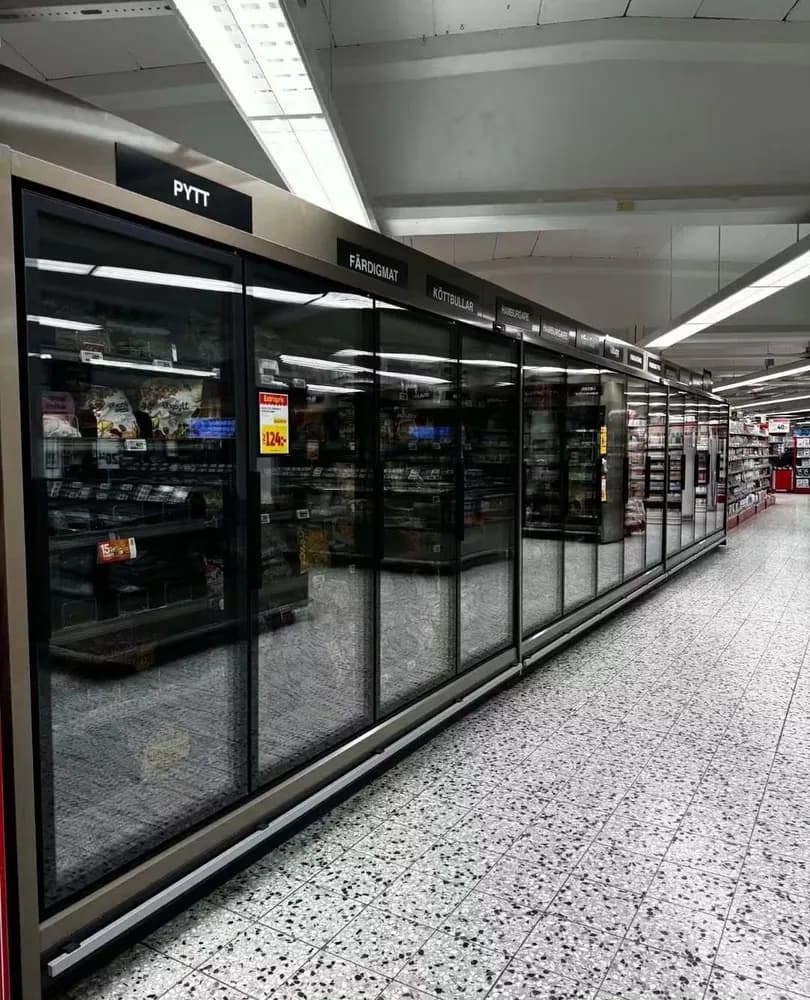
Кибератака срещу хладилните системи на десетки супермаркети в Белгия принуди магазини да изхвърлят храна за около 100 000 евро, съобщава Euronews. Интернет връзката позволява дистанционна поддръжка на оборудването, но открито достъпното управление дава възможност за намеса в температурите и алармите.
Според публикацията са засегнати около 40 супермаркета Delhaize, поне 15 магазина Carrefour, пет магазина Spar и месарската група De Laet en Van Haver. Говорител на Delhaize потвърждава пред Euronews ИТ инцидент, засягащ хладилните системи в няколко десетки обекта. Белгийски медии съобщават за температури, достигнали 70°C.
Проблеми са съобщени и в няколко магазина на шведската верига ICA. На 12 октомври подобна атака е засегнала хладилните системи на стотици френски супермаркети, посочва Euronews.
В големите магазини централни управляващи устройства контролират температурите, циклите на размразяване и алармите на хладилните витрини и фризерите. Интернет връзката позволява на фирмите по поддръжката да откриват неизправности и да променят настройки от разстояние, вместо да изпращат техник във всеки обект, обяснява компанията за киберсигурност Forescout в свое октомврийско проучване, цитирано от Euronews.
Производителят Danfoss посочва, че дистанционният достъп обикновено намалява ненужните посещения на техници с 15–30%. Според компанията дистанционното наблюдение автоматизира и воденето на температурните записи, изисквани от правилата за безопасност на храните. Така отпада необходимостта служителите да проверяват ръчно всяка витрина до четири пъти дневно.
Ръководствата на производителите описват как системите да станат достъпни отвън — например чрез настройка на рутера на магазина да препраща интернет трафик към хладилния контролер. Според Forescout отговорностите обаче често са разделени: външна фирма може да поддържа софтуера, магазинът да притежава оборудването, а ИТ отделът да управлява интернет връзката. Без ясно разпределени роли може да няма нито една страна с пълен поглед върху услугата, достъпна отвън.
Чрез търсачката за свързани с интернет устройства Shodan изследователите на Forescout са открили 12 976 открито достъпни услуги за управление на хладилни системи на 6 017 интернет адреса в 99 държави и територии. Това са достъпни онлайн услуги, а не брой хакнати системи или атакувани магазини. Същите системи се използват и в хранително-вкусовата промишленост, винарни, складове за плодове, ферми и болнично охлаждащо оборудване.
Най-много са услугите от семейството XWEB на Copeland и Dixell — 7 075, следвани от StoreView на Danfoss — 4 697. Според проучването 80% от услугите на Danfoss работят с фърмуер, по-стар от версията, която отстранява известни уязвимости. Един от разглежданите контролери на производителя е без поддръжка от май 2021 г. и вече не получава актуализации за сигурност.
След като получат достъп, нападателите могат да използват обичайните функции на системата: да променят температурата, да задействат размразяване или да изключат алармите. За това не е необходим сложен зловреден софтуер, а според Forescout подобни промени могат да изглеждат като рутинна дейност.
Основната препоръка на Forescout е системите за управление на хладилното оборудване да не бъдат открито достъпни в интернет, а фирмите по поддръжката да получават достъп само чрез защитени инструменти за дистанционна работа. Компанията препоръчва още подмяна на оборудването, което вече не получава актуализации за сигурност, индивидуални профили с многофакторно удостоверяване вместо споделени пароли и водене на записи кой прави промени.
Все още няма коментари. Бъдете първият, който ще сподели мнение.